没买过的代币或 NFT 出现在钱包里,别点它带的链接
这个代币是别人发到你地址上的,你没有买过它。别人主动把币或 NFT 发进你的地址,这种做法叫空投;收到的是 NFT,下面说的同样适用。别把它当成钱包软件或哪个项目给你的奖励:发行一个代币、给它起个眼熟的名字,谁都做得到。
它名字里带的网址不要点,更不要照着页面的指引去申领,也别拿它去兑换或卖出。这几件都没做过,就不需要再为它做别的操作。
钱包里要是还给它标了一笔价值,那个数不等于你能换到手的钱。这类代币可以被写成持有人转不出去,供它买卖的资金池通常很小,甚至没有。嫌它碍眼,你用的钱包要是有隐藏代币的功能,可以把这一行收起来。
没买过的代币是怎么进到我钱包里的?
ethereum.org 的识别骗局代币指南(英文页)里写着:以太坊没有一个中心机构能阻止谁往链上部署程序,骗子想部署什么都可以。这种程序叫智能合约;一个代币的名称、符号和每个地址名下的数量,都记在发行它的那段程序里。
名称和符号拦不住别人照抄。指南举的例子是 ARB:正牌的 ARB 有自己的一段程序,别人照样可以再部署一段,用完全相同或者相近的符号。钱包里那个名字再眼熟,也说明不了它是谁发的。
你地址名下显示多少,开发者想让它是多少就可以是多少;骗局代币还常把大笔余额空投给那些看上去会持有正牌代币的地址。它出现在你的钱包里,不需要你做过什么,也不用回想是不是自己哪次操作买进来的。NFT 也一样,空投骗局里被发进钱包的资产,代币和 NFT 都有。
从名称、信誉标签和合约地址判断它是不是垃圾空投
以太坊上的代币可以到 Etherscan 上看。它是一个区块浏览器,任何人都能在上面查一个地址的持仓和转账记录。打开你自己的地址,在代币持仓(Token Holdings)里点这个代币,进到它的代币页(Token Tracker),上面有一档信誉状态。各档的含义写在 2019 年发布的英文说明 Etherscan Token Reputation 里,讲的是以太坊上的代币;币在别的链,就读那条链的浏览器自己的标记说明。几档分别是:
- UNKNOWN。所有代币默认都是这个状态,网站、社交账号、图标这些基本信息补全了也一样。
- NEUTRAL 和 OK。NEUTRAL 表示项目和团队提供了足够的信息,有一定的透明度。OK 不算背书,只是 Etherscan 自己的看法。
- SUSPICIOUS、UNSAFE 和 SPAM。三档用同一个图标。SPAM 看名字:代币名称或符号里含有网址、脚本、推荐码,或者别的垃圾信息特征。SUSPICIOUS 指诈骗、钓鱼这类举报没有得到妥善处理,和(或)有别的危险信号。UNSAFE 指这类举报大量而且可信、同样没有得到妥善处理,代币被列进公开的骗局数据库,和(或)有别的危险信号。
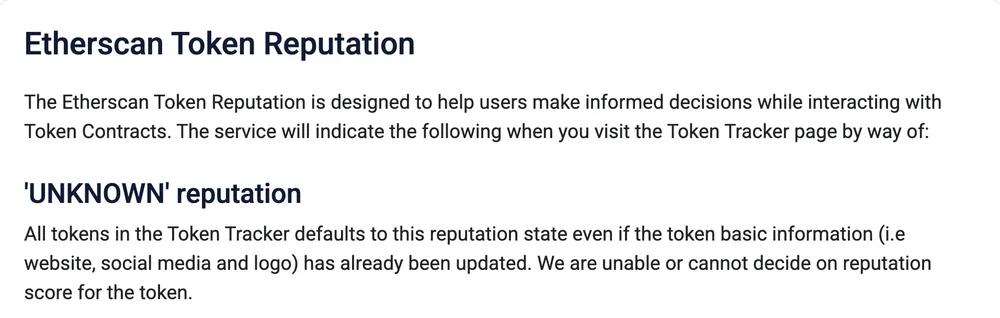
名字里带网址,正好落在 SPAM 的判据上。显示 UNKNOWN,说明它还停在默认状态,不代表有人查过它没问题。这套评分依据的是主观评估和社区举报,可能准确,也可能不准确;做任何和代币合约有关的操作之前,都先自己查一查,涉及转移价值的更要查。ethereum.org 那份指南的说法是,Etherscan 不是权威的真相来源,但被它认定为骗局的代币,很可能就是骗局。
名称和符号能照抄,合约地址(那段程序在链上的地址)抄不了,骗局代币用不了和正牌代币相同的合约地址。正牌代币的地址,最可靠的出处是发行它的那个组织,项目自己的网站上会公布。官网的网址先仔细核对,存进书签,之后都从书签进。把代币页上的合约地址和官网公布的那一串对一遍:对不上,就别把它当成正牌代币;对得上,之后要办什么也只从书签里的官网进。
查完不想再在持仓里看到它,Etherscan 2020 年的一份功能公告介绍过忽略列表(Private Token Ignore List):登录 Etherscan 账号,把不想看到的代币加进去,保持登录浏览时它就不再显示在代币持仓里。这只改了你登录后在 Etherscan 上看到的内容,代币的转账记录不会被移除,它也不会因此从你的钱包里消失。钱包软件那边怎么收起一个代币,看它自己的帮助说明。
钱包里显示有价值的陌生代币能卖掉吗?
未必卖得掉。能不能转出去,由发币的人写的那段程序决定:它可以写成禁止转账,让收到的人甩不掉这些代币。
转得出去,还得有人接。正牌代币是有流动性的,也就是买卖一小笔不会把价格带偏。有一类去中心化交易协议靠流动性池运转,池子是投资者存进去、供别人兑换的一池代币。骗局代币的池子通常很小,甚至没有,因为设局的人不想拿真资产冒险;那份识别骗局代币的指南举的假代币 wARB,一笔很小的买入就让价格变动超过 90%。
别为了验证去卖一笔试试。卖出是一笔由你发起、要付手续费的交易,打交道的对象是发币的那段程序,它会做什么由写它的人决定。
申领空投时页面会要你连接钱包并确认一笔授权
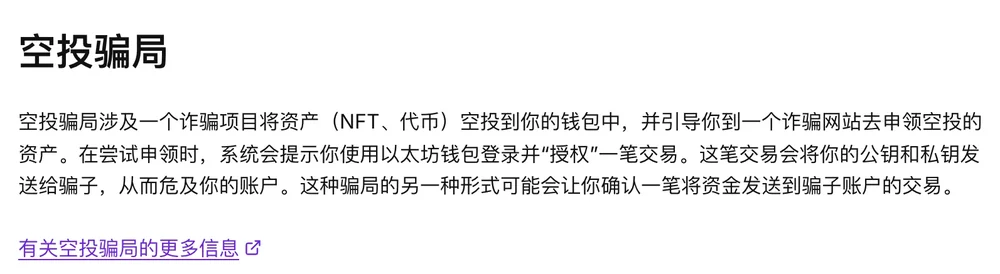
这类网址通常通向一个让你申领的页面。钓鱼网站可以做得很逼真,有时就是正规网站的精确复制品,界面一模一样。ethereum.org 的《以太坊安全与防骗指南》这样写空投骗局:「在尝试申领时,系统会提示你使用以太坊钱包登录并“授权”一笔交易。」这笔交易会危及你的账户;骗局的另一种形式,可能是让你确认一笔把资金发送到骗子账户的交易。
授权,是你批准某个地址动用你名下的代币。ERC-20 这份代币标准里,被批准的一方可以多次从你的账户里取走代币,直到取满你批准的额度。从陌生代币点进去的页面,钱包不连接,弹出来的请求一概不确认,看得懂、金额小也一样。
有的手法直接要助记词。它是钱包生成的一串单词,相当于钱包的主密钥,任何拥有它的人都可以访问你的所有账户并卷走所有资产。FBI 互联网犯罪投诉中心(IC3)2025 年 6 月的一份公告讲了 Hedera 网络(另一条公链)上的 NFT 空投:骗子在转账备注里放进第三方网址,这个网址把用户的钱包连到那个网站,连接时常要求输入登录和安全信息,其中包括助记词,骗子靠用户输入的这些信息偷走钱包里的币。
已经点了陌生代币的链接、确认了交易,现在怎么办?
| 你做到了哪一步 | 现在的状态 | 该做什么 |
|---|---|---|
| 只是收到,没点过它带的网址 | 地址名下多了一行余额,数量是发币的那段程序记的 | 它带的网址和申领页不碰,也不拿它去兑换或卖出;此外不需要做别的 |
| 点过网址,连接了钱包并确认过它弹出的交易 | 如果那是一笔批准,对方可以多次取走你的代币,直到取满额度;这项权限没有到期日 | 把剩余资产转到一个新的安全钱包,并撤销给出去的权限;撤销要付网络手续费 |
| 在那个页面上输入过助记词 | 拿到助记词的人可以访问它名下的所有账户 | 当作这个钱包已经失守,立即把剩余资产转到用新助记词创建的钱包 |
只点开过那个页面,没有连接钱包、没确认过交易、也没输入过助记词的,把页面关掉,留意钱包里有没有不是你发起的交易。
确认过交易或输入过助记词的,照 ethereum.org 「我被骗了或丢失了资金」那一页的步骤做。它写给与诈骗者有过互动、或者怀疑钱包已被入侵的人,要求立即去做,头两步是把剩余资金转移到一个诈骗者无法访问的新的安全钱包,以及撤销代币授权。确认过交易的,两步都做。输入过助记词的先做转移,趁资产还在,转进一个用新助记词创建的钱包,旧钱包不再存钱。
去哪里撤销:那一页列的工具里有 Etherscan 的代币授权检查器,它会列出你给出去的每一份权限,认不出该撤哪一份,可以全部撤掉,下次再用到要重新批准。页面链接的分步指南(英文页)写明这一步要付网络手续费,还提到这类权限没有到期日,给出去多年以后仍然能用。
资产已经被转走的,去报案,带上这四样:涉及的地址、金额与币种、日期和时间、交易哈希。怎么把它们记下来,讲 0 金额转账的那一篇里有一张表逐项列了。